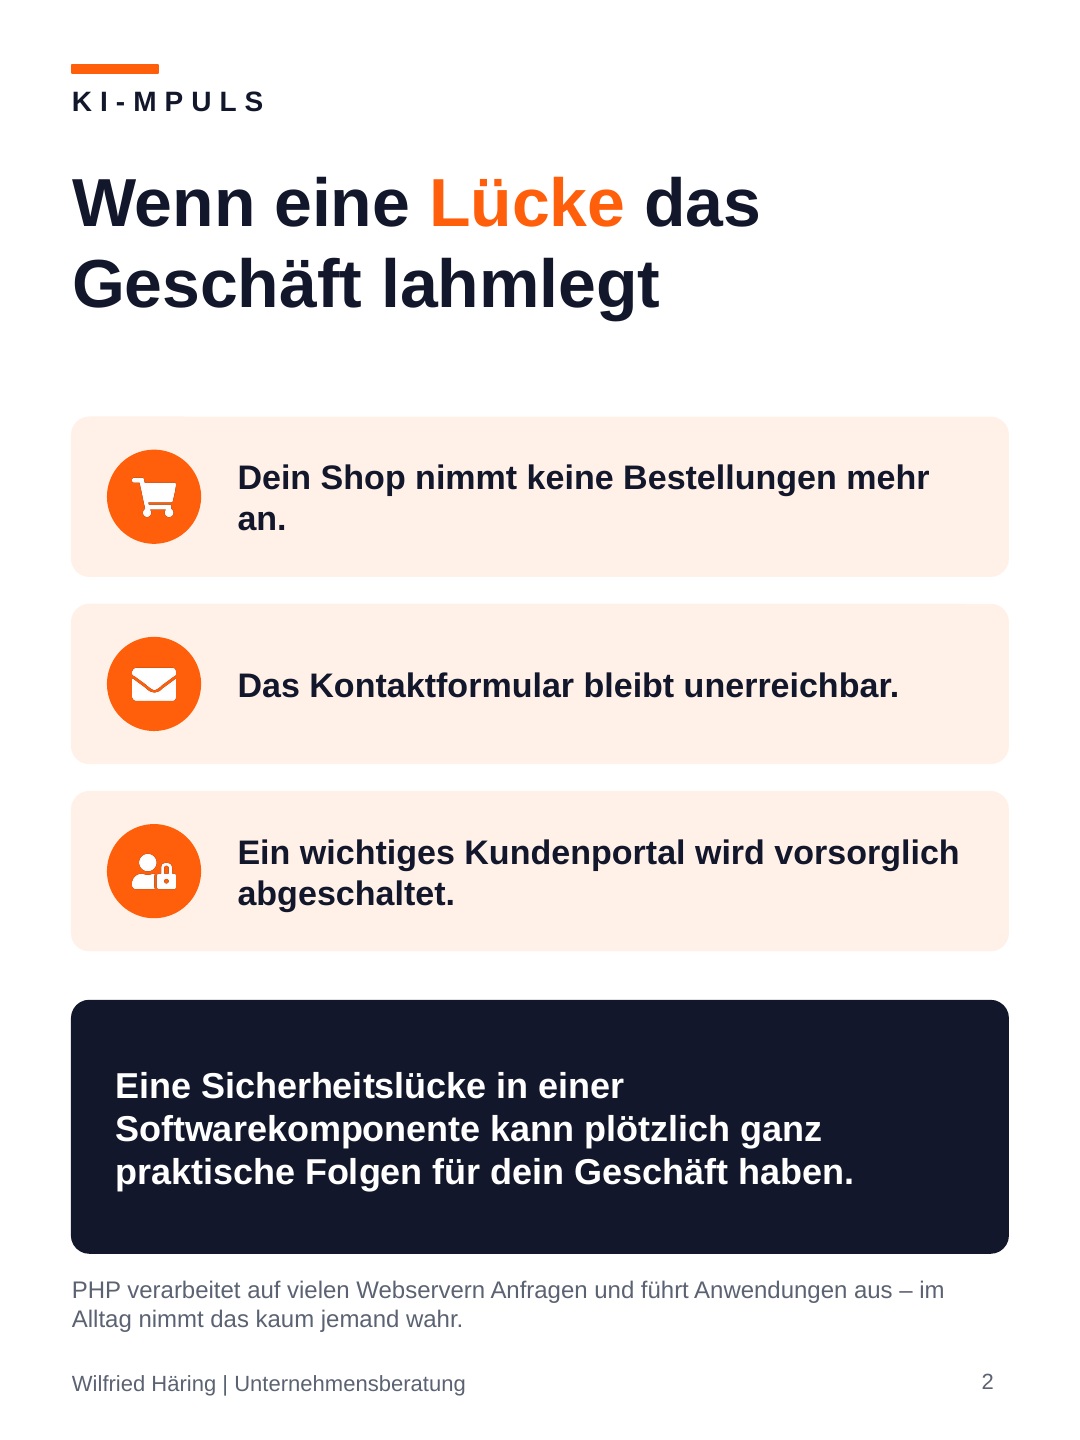
Dein Shop nimmt keine Bestellungen mehr an. Das Kontaktformular bleibt unerreichbar. Ein wichtiges Kundenportal wird vorsorglich abgeschaltet. Eine Sicherheitslücke in einer Softwarekomponente kann plötzlich ganz praktische Folgen für dein Geschäft haben.
Die aktuellen PHP-Sicherheitslücken zeigen, wie eng unsere Arbeitsabläufe mit technischen Grundlagen verbunden sind, die im Alltag kaum jemand wahrnimmt. PHP verarbeitet auf vielen Webservern Anfragen und führt Anwendungen aus.
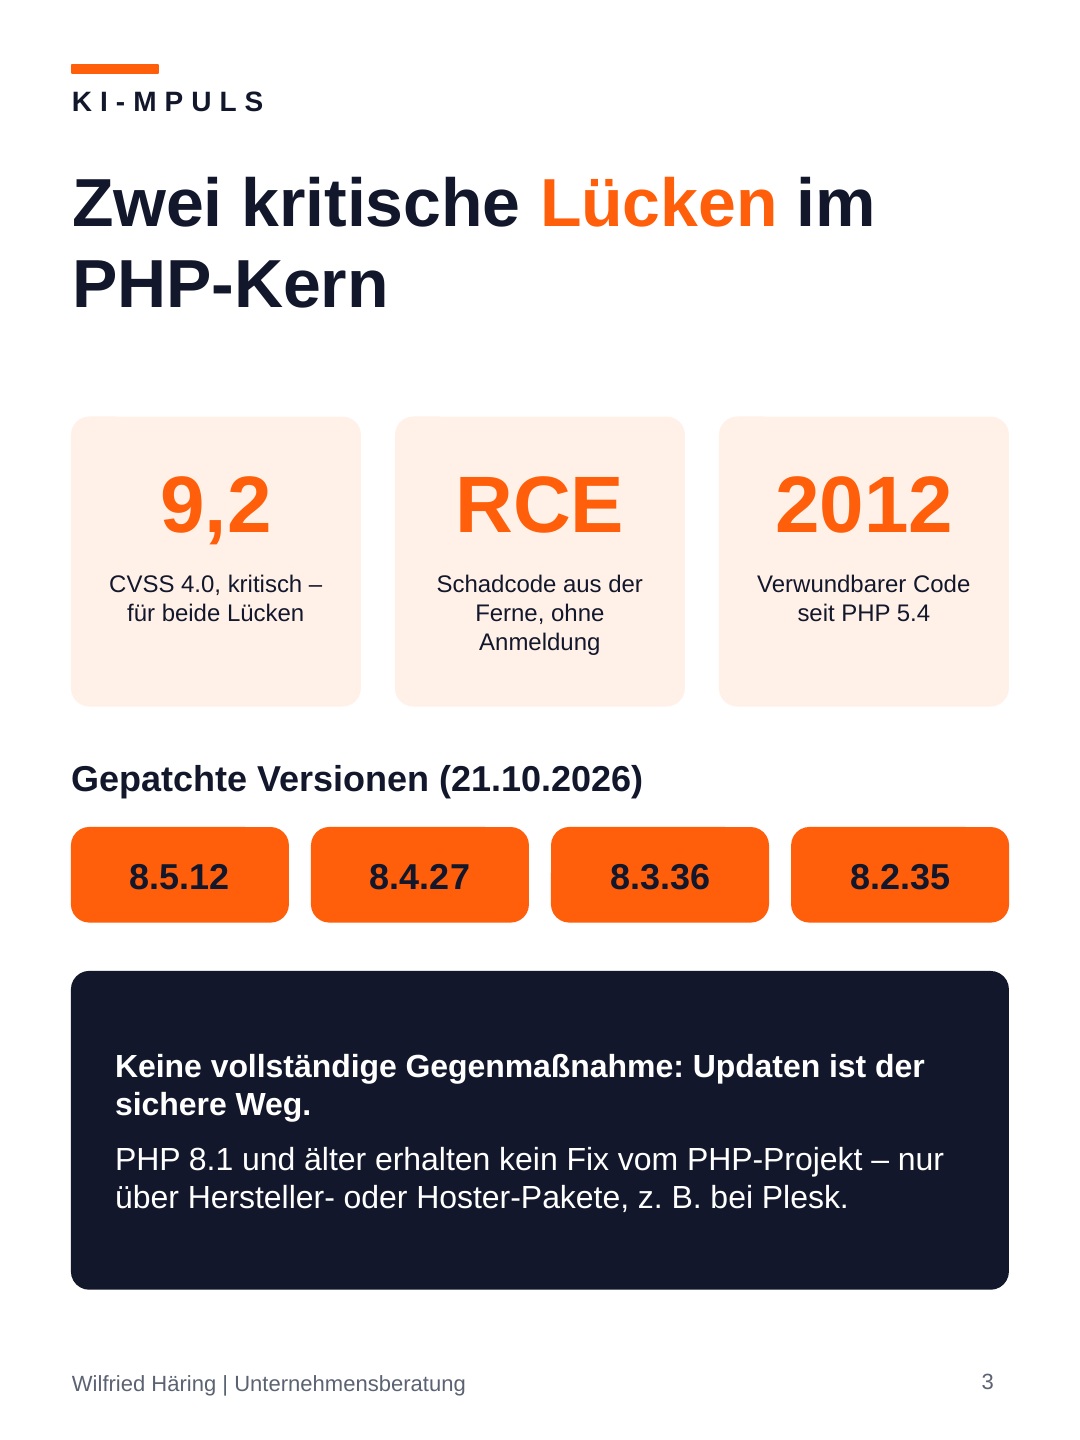
Am 21. Oktober 2026 hat das PHP-Projekt Updates für zwei kritische Schwachstellen veröffentlicht: CVE-2026-109618 und CVE-2026-109619. Unter bestimmten Bedingungen können Angreifer ohne Anmeldung eigenen Schadcode ausführen. Die korrigierten Versionen sind PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12. Hersteller können Korrekturen auch in eigene Pakete zurückportieren.
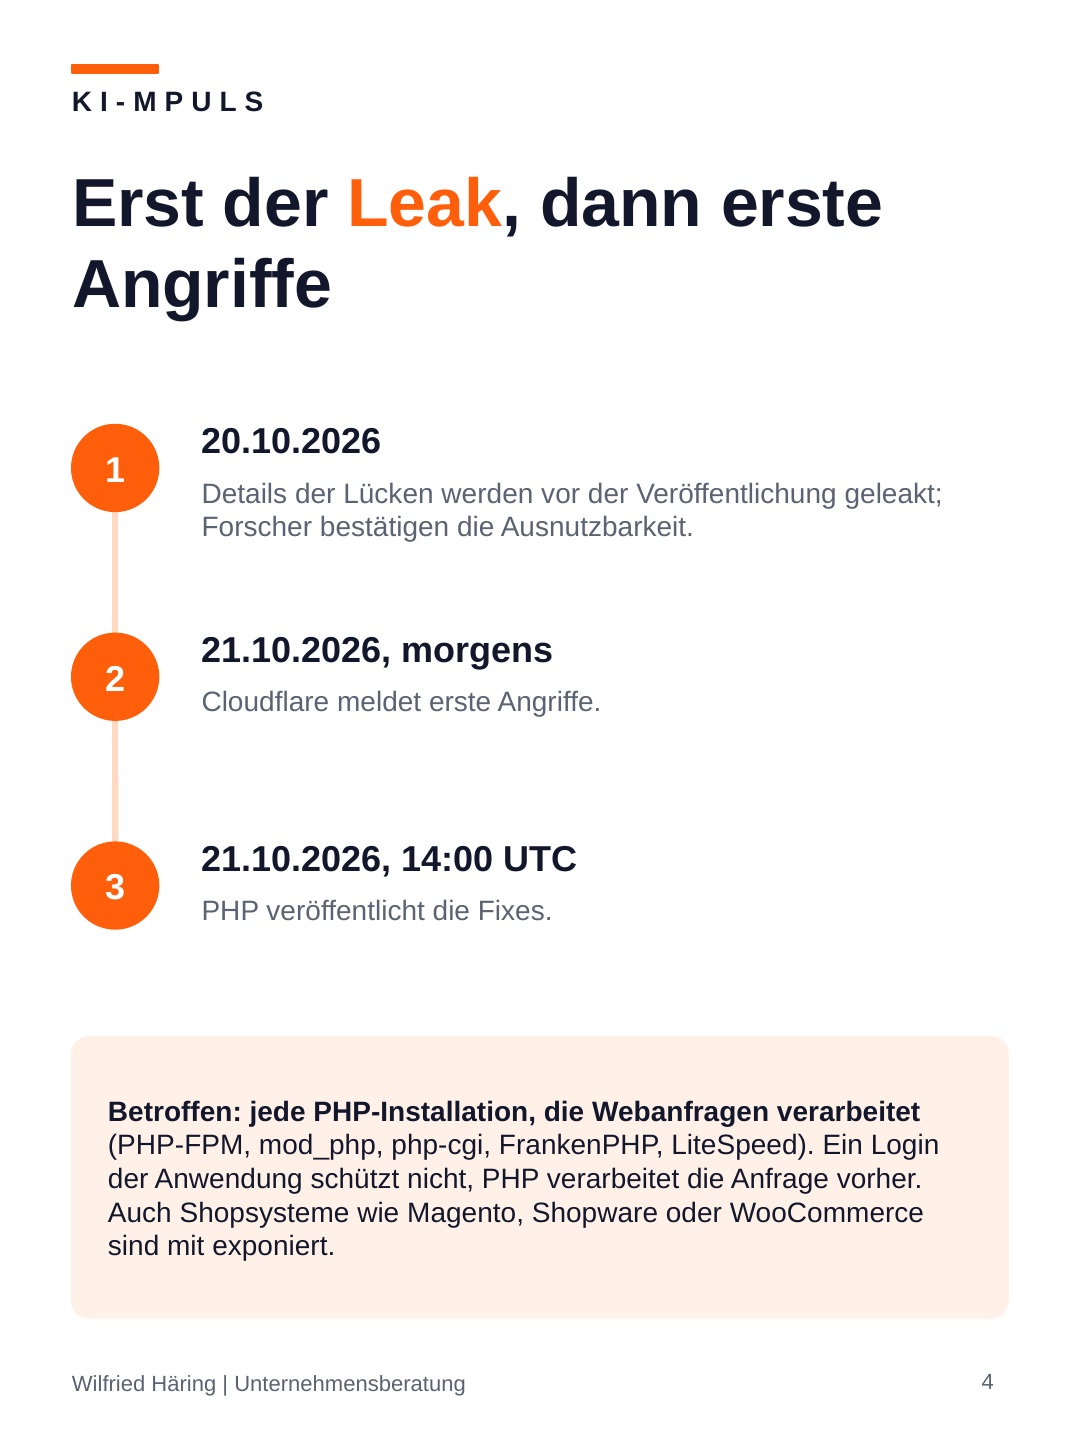
Die Warnung betrifft PHP-Installationen, die Webanfragen verarbeiten. Betreiber sollten die Sicherheitskorrekturen installieren und anschließend sicherstellen, dass die laufenden Dienste tatsächlich den aktualisierten Stand verwenden. Eine vorsorgliche Abschaltung ist für sich genommen kein Beleg für einen erfolgreichen Angriff.
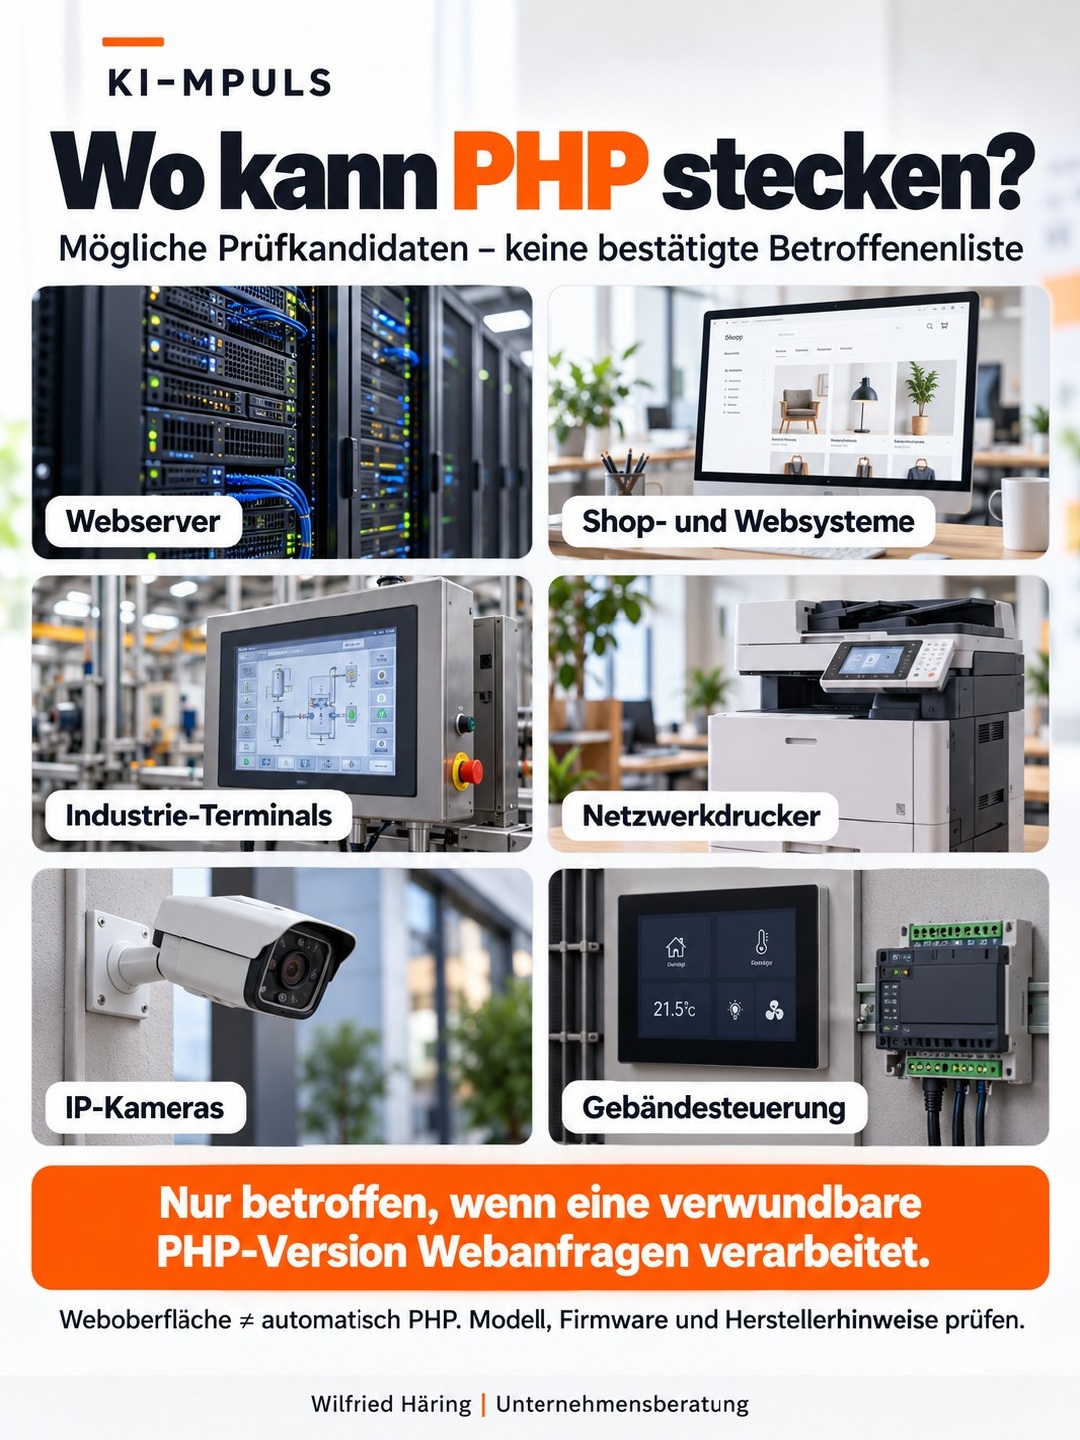
Doch wo wird PHP im eigenen Unternehmen überhaupt eingesetzt? Bei der Website lässt sich das meist schnell klären. Bei internen Anwendungen, zugekauften Lösungen oder eingebetteter Gerätesoftware braucht es häufig einen genaueren Blick. Eine Weboberfläche allein bedeutet noch nicht, dass PHP dahintersteckt. Die gezeigten Geräte sind mögliche Prüfkandidaten, keine bestätigte Betroffenenliste. Entscheidend sind die tatsächlich eingesetzte Software, ihr Patchstand und die Hinweise des Herstellers.
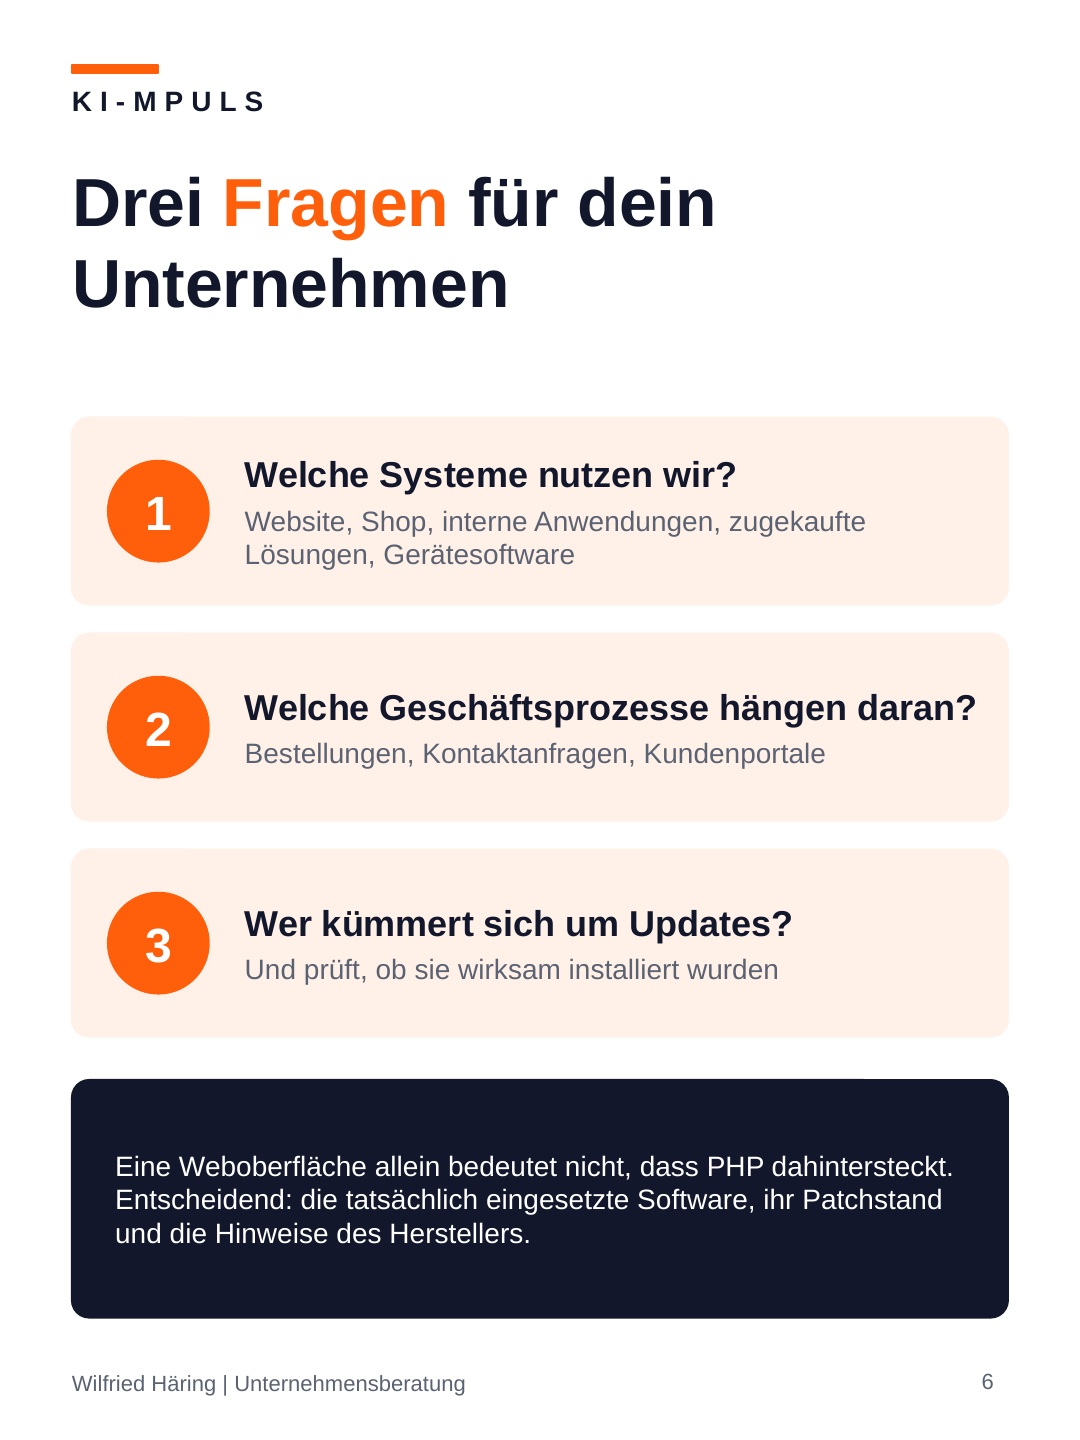
Für Unternehmen entstehen daraus drei Fragen: Welche Systeme nutzen wir? Welche Geschäftsprozesse hängen daran? Und wer kümmert sich um Updates und die Prüfung, ob sie wirksam installiert wurden?
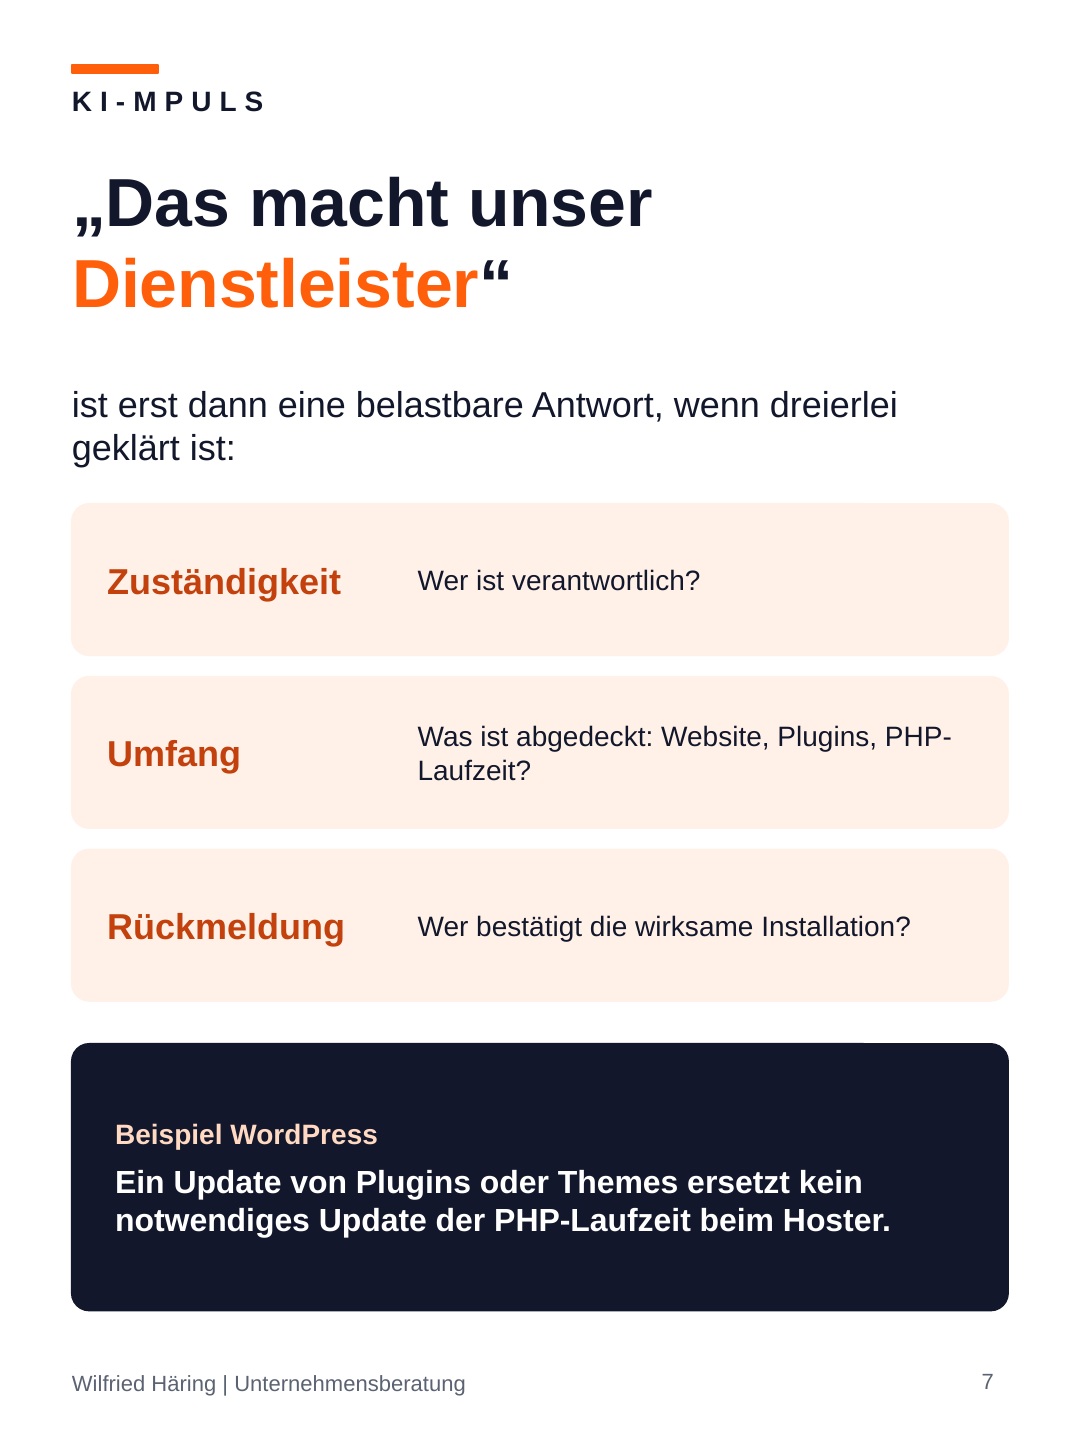
„Das macht unser Dienstleister“ ist erst dann eine belastbare Antwort, wenn Zuständigkeit, Umfang und Rückmeldung geklärt sind. Bei WordPress beispielsweise ersetzt ein Update von Plugins oder Themes kein notwendiges Update der PHP-Laufzeit beim Hoster.
Wer seine digitalen Abhängigkeiten kennt, kann im Ernstfall schneller entscheiden: Was muss zuerst abgesichert werden? Was darf vorübergehend ausfallen? Und wie arbeiten wir währenddessen weiter?
Technische Quelle: Offizielle Sicherheitsmeldung des PHP-Projekts vom 21. Oktober 2026. Stand dieses Beitrags: 22. Oktober 2026. Prüfe ergänzend die aktuellen Hinweise deines Hosters und der jeweiligen Hersteller.
Ich unterstütze dich dabei, diese Zusammenhänge verständlich zu machen, Prioritäten zu setzen und Verantwortung zu klären. Was hängt in deinem Unternehmen daran? Lass uns sprechen.
Vom Impuls zur Umsetzung
Wenn ein IT-Service ausfällt, zählt die Handlungsfähigkeit des Unternehmens. Unter Cyber-Resilienz im Wertschöpfungsnetzwerk erfährst du, wie wir kritische Abhängigkeiten, Zuständigkeiten und Ersatzabläufe gemeinsam klären. Nimm Kontakt auf >
Praktische Umsetzung mit YourSocialGuide
Für die laufende Betreuung deiner Website bietet YourSocialGuide Website-Pflege und Wartung. Welche Aufgaben der Hoster übernimmt und welche Arbeiten zur Betreuung gehören, wird passend zum vereinbarten Umfang geklärt.